Aller au contenu
Risk Hunter, accueil
FRENDemander une démo
Menu

Plateforme IA d’analyse de risques et de conformité

Vos analyses de risques et vos audits en 30 minutes*.

Vous refaites chaque analyse et chaque audit à la main, pendant des semaines, à chaque échéance. Risk Hunter les industrialise : analyses EBIOS RM, constats d’audit et plans d’action, chaque conclusion sourcée. Vos experts décident.

* Moyenne constatée chez nos clients, hors validation.

Voir Risk Hunter sur :défilement automatique, cliquez pour choisir

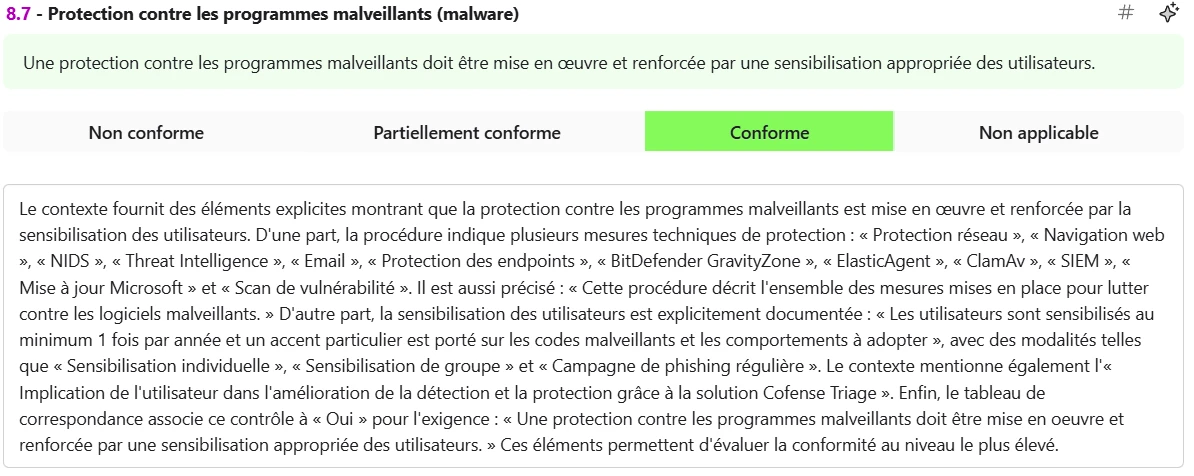
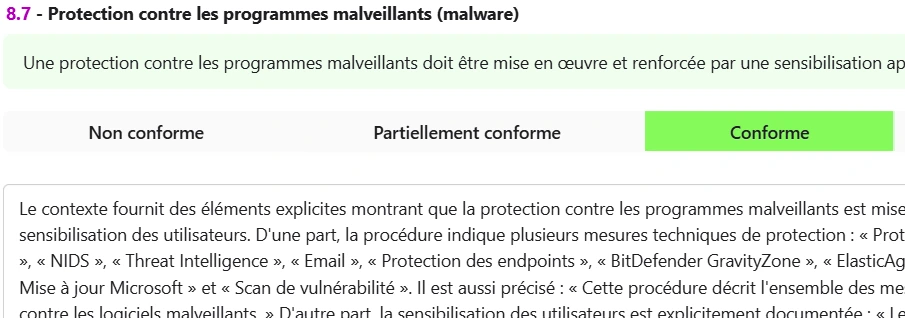
Capture réelle de Risk Hunter : l’exigence ISO 27001 8.7 évaluée « Conforme », avec une justification qui cite les passages des documents de l’organisation
  • L’exigence de votre référentiel, ici ISO 27001.
  • Le statut proposé, que l’auditeur confirme ou corrige.
  • La justification, avec les extraits exacts de vos documents.
Capture réelle de Risk Hunter · Agrandir le constat complet

Mode opératoire · exemple fictif

Du faux portail au chiffrement des serveurs

  1. T1566.002
    Hameçonnage ciblé par lien
  2. T1539
    Vol de cookie de session web
  3. T1078.004
    Comptes cloud
  4. T1087.004
    Découverte de comptes cloud
  5. T1133
    Services distants externes
  6. T1018
    Découverte de systèmes distants
  1. 1 · T1566.002
    Les administrateurs de la GED reçoivent un courriel ciblé qui mène à un faux portail, copie conforme de la plateforme cloud.
  2. 2 · T1539
    Le faux portail relaie la connexion en temps réel et capture le cookie de session : la double authentification est contournée.

… puis 8 étapes jusqu’au chiffrement.

Exposition et remédiation : chaque étape de l’attaque reliée à sa technique MITRE ATT&CK. Illustration, exemple fictif.
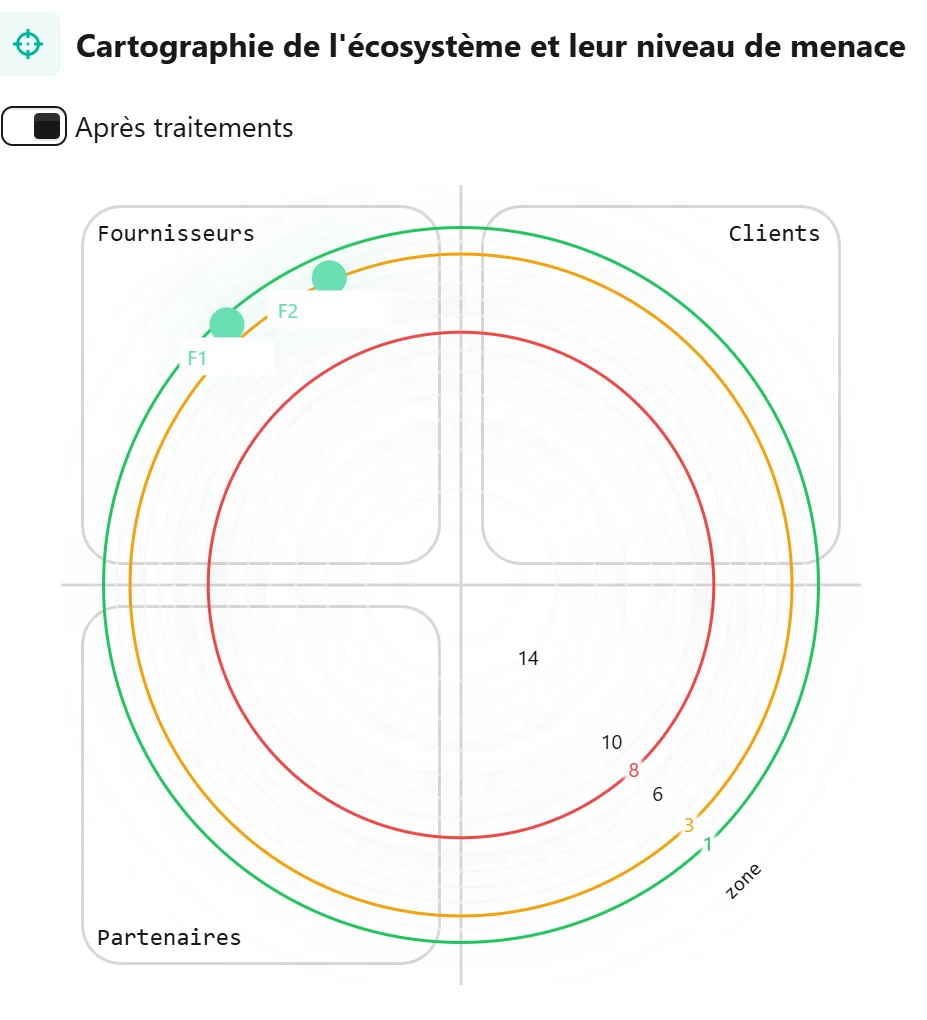
Capture réelle de Risk Hunter : cartographie de menace de l’écosystème, fournisseurs, clients et partenaires placés selon leur niveau de menace
Tiers et DORA : chaque fournisseur placé selon la menace qu’il fait peser, avant et après traitement. Capture réelle.
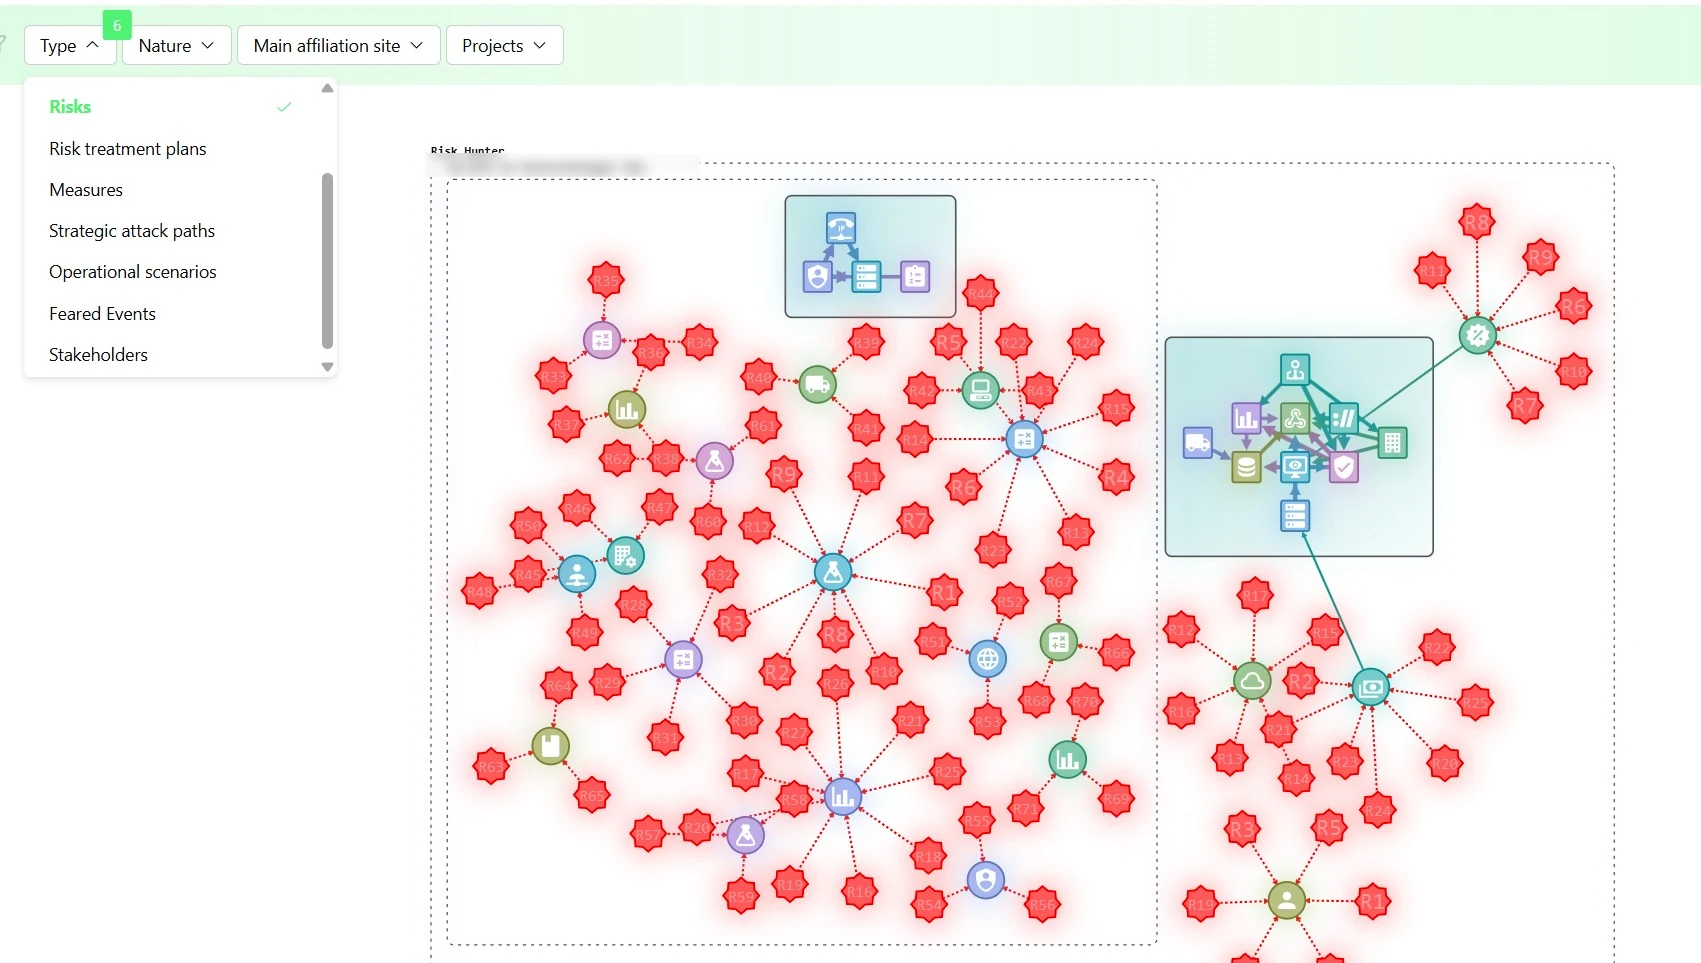
Capture réelle de Risk Hunter : graphe des risques reliant actifs, événements redoutés et traitements
Homologation EBIOS RM : risques, actifs et traitements reliés. Capture réelle.

Trois choses que vos équipes n’arrivent plus à faire seules

Prouver

Ne pas être pris en défaut le jour de l’audit, de l’inspection ou de l’homologation. Chaque conclusion cite sa source ; ce qui est validé est daté et attribué.

Produire

Des analyses, des constats et des plans d’action prêts à valider, sans mobiliser pendant des semaines des experts que vous n’avez pas.

Maîtriser

Des données qui ne quittent pas votre périmètre, sur site et déconnecté si besoin, et un résultat homogène qui ne dépend pas d’une personne.

Cas d’usage

À chaque échéance, un livrable prêt à valider.

Une faille critique, un audit, un prestataire, une homologation : partez de votre situation, Risk Hunter prépare le dossier.

RSSI et équipes sécurité

Exposition et remédiation continue

MITRE ATT&CKMITRE ATLAS

Des failles arrivent chaque jour. Vous savez lesquelles menacent un service critique, quoi faire, et dans quel délai.

Vous obtenez

Priorités justifiées, plan de remédiation, preuve

Découvrir ce cas

Conformité et audit

Audit et conformité

ISO 27001CRADORAHDSIA ACT

Un audit ISO 27001, NIS2, DORA ou HDS approche. Chaque exigence est confrontée à tous vos documents.

Vous obtenez

Pré-audit exigence par exigence, écarts, plan d’action

Découvrir ce cas

Achats, risque tiers, DORA

Tiers et DORA

DORANIS2

Un prestataire critique administre vos systèmes. Vous mesurez ce qu’il fait peser sur votre activité et ce qu’il faut lui imposer.

Vous obtenez

Scénario par le tiers, mesures, exigences contractuelles

Découvrir ce cas

RSSI, autorité d’homologation

Homologation EBIOS RM

EBIOS RMIGI 1300II 901

Un système doit être homologué. L’analyse de risques est pré-remplie, vos experts la valident.

Vous obtenez

Analyse EBIOS RM complète, dossier d’homologation

Découvrir ce cas

Défense, BITD et secteurs souverains

Votre dossier d’homologation, préparé sur site, déconnecté d’Internet, sans mobiliser vos experts.

Déjà en production dans un environnement isolé, chez un acteur de la défense et de la santé.

Voir l’offre Défense et BITD

Ce que vous obtenez

Chaque décision mérite une preuve.

Trois livrables, tels qu’ils apparaissent dans Risk Hunter. Chaque conclusion remonte à sa source ; rien n’est opposable sans validation humaine.

Vos documentsConstatDécision de l’expertPreuvepolitiques, scans, contratsstatut, écart, extraitvalidée, datéeopposable, historisée

Audit et conformité

Chaque exigence évaluée, chaque conclusion sourcée.

  1. 1

    Vous chargez vos documents

    Politiques, procédures, PCA, preuves existantes.

  2. 2

    Risk Hunter évalue chaque exigence

    Statut proposé et justification citant les passages exacts.

  3. 3

    L’auditeur vérifie et valide

    Ce qui a été proposé et ce qui a été validé restent distincts, datés et attribués.

Constat ISO 27001 8.7 évalué « Conforme », justification citant les documents de l’organisation
Capture réelle : constat ISO 27001 completAgrandir

Analyse de risques EBIOS RM

Des scénarios d’attaque détaillés, technique par technique.

Mode opératoire · exemple fictif

Du faux portail au chiffrement des serveurs

  1. T1566.002
    Hameçonnage ciblé par lien
  2. T1539
    Vol de cookie de session web
  3. T1078.004
    Comptes cloud
  4. T1087.004
    Découverte de comptes cloud
  5. T1133
    Services distants externes
  6. T1018
    Découverte de systèmes distants
  1. 1 · T1566.002
    Les administrateurs de la GED reçoivent un courriel ciblé qui mène à un faux portail, copie conforme de la plateforme cloud.
  2. 2 · T1539
    Le faux portail relaie la connexion en temps réel et capture le cookie de session : la double authentification est contournée.

… puis 8 étapes jusqu’au chiffrement.

Illustration d’un mode opératoire tel que Risk Hunter le génère, exemple fictif.

Pilotage de la conformité

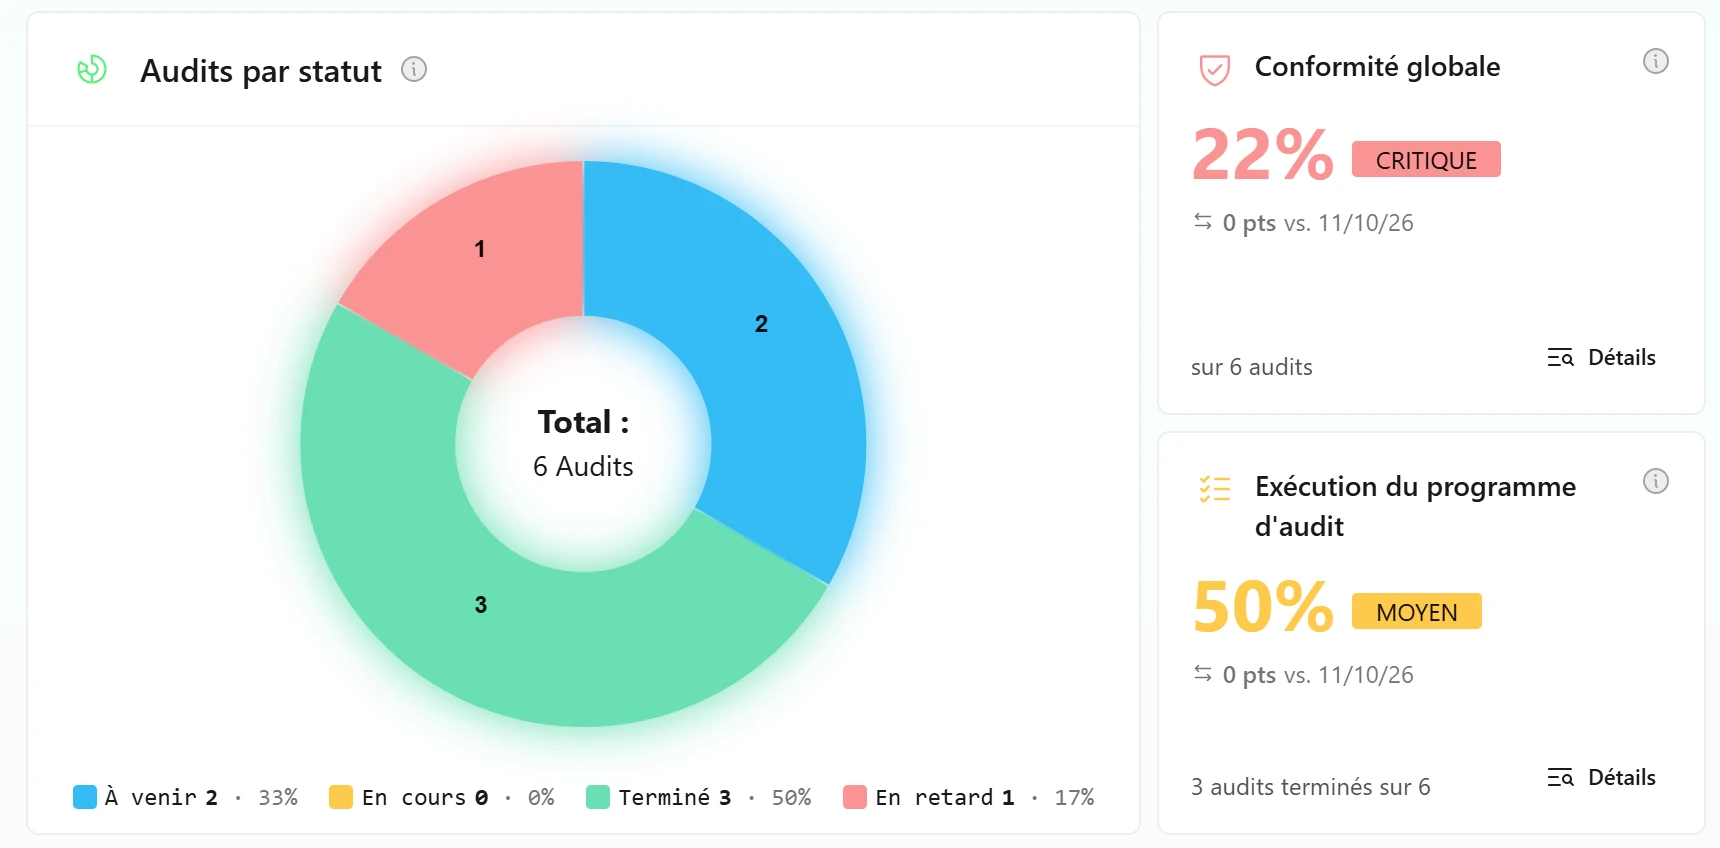
Votre programme d’audit, suivi en un coup d’œil.

Tableau de bord Risk Hunter : audits par statut, conformité globale et exécution du programme d’audit
Capture réelle : tableau de bord, données de démonstrationAgrandir

Aussi disponibles : revue d’un document (politique, PCA, PRA), plan de contrôle interne, plan d’action chiffré, rapport de direction. Captures réalisées sur données de démonstration.

Voyez ces livrables produits sur un cas de votre secteur.

Demander une démonstration

Le gain de temps

Où passe le temps d’un audit, et ce que Risk Hunter vous rend.

Avec Risk Hunter, vos experts n’interviennent plus qu’à la validation. Le reste du temps revient au métier.

Un audit de conformité

À la main
auditeurs et audités
Trame
Collecte des preuves
Analyse exigence par exigence
Constats et écarts
Plan d’action
Validation
Avec Risk Hunter
un auditeur lance l’audit
Génération
Validation par l’auditeur
Temps rendu à vos auditeurs
Temps →

Une analyse de risques EBIOS RM

À la main
RSSI, DSI, métiers, prestataires
Atelier 1
Atelier 2
Atelier 3
Atelier 4
Atelier 5
Validation
Avec Risk Hunter
une personne lance l’analyse
Ateliers 1 à 5
Validation par vos experts
Temps rendu à vos équipes
Temps →

Jusqu’à 30 jours → moins de 30 minutes*

Pour une analyse de risques : des semaines d’ateliers pour une dizaine de scénarios à la main ; quelques minutes pour des centaines avec Risk Hunter.

Toutes les exigences, tous les documents

L’audit couvre l’ensemble de vos documents, pas un échantillon lu à la main.

La validation reste chez vous

Vos experts vérifient et décident ; le temps gagné sur la préparation revient à vos autres priorités.

* Moyenne constatée chez nos clients, hors validation. Proportions des frises illustratives.

Combien de temps gagneriez-vous sur votre prochain audit ?

Estimer mon gain en démo

La démo

Ce que fait Risk Hunter, en trois étapes et trois minutes.

Une seule plateforme, quel que soit votre point de départ. La vidéo le montre sur un cas d’exposition cyber, données de démonstration.

Découvrir l’expositionRelier au risque métierTraiter et prouver

Actifs, services, vulnérabilités et documents consolidés, rattachés à votre organisation et à vos projets.

Moteur : Native Exposure Collector

Chaque faille et chaque écart reliés aux scénarios d’attaque, aux angles morts et à l’impact sur vos activités.

Moteur : Exposure-to-Risk

Un plan d’action priorisé par le risque réduit, validé par vos experts, et la preuve horodatée de chaque décision.

Moteur : Remediation Intelligence

Miniature de la démo Risk Hunter : de la vulnérabilité à la remédiation, en une seule plateformeVoir la démo · 3 min

Cette démo, sur votre périmètre et vos référentiels.

Réserver ma démonstration

Pourquoi Risk Hunter

Vos dossiers ne se refont plus à la main. Ils se tiennent à jour.

Passez d’un travail manuel et chronophage, refait à chaque échéance, à une analyse qui vit avec votre organisation.

Une IA généraliste

répond à une question.

Un outil GRC classique

range ce que vos experts saisissent.

Risk Hunter

produit le livrable, le tient à jour et le prouve.

Vivant, pas figé

Fini le dossier refait à chaque audit. Quand un document, une faille ou un fournisseur change, l’analyse et les écarts se mettent à jour en continu.

Une IA auditable

Le jour d’une inspection, vous montrez comment chaque résultat a été produit : la source citée, la méthode, la version, et qui l’a validé.

Des livrables homogènes

Mêmes référentiels, mêmes critères, quel que soit l’auditeur ou l’entité : vos résultats se comparent d’une filiale et d’une année à l’autre.

Une donnée, tous vos référentiels

ISO 27001, NIS2, DORA, HDS, homologation : la même preuve demandée cinq fois, dans cinq formats. Chez Risk Hunter, une donnée qualifiée une fois sert à chaque référentiel.

Vos données font enfin leur travail

Politiques, scans, contrats, constats : ce qui dormait dans des fichiers devient des risques, des priorités et des preuves, réutilisés d’un dossier à l’autre.

Un pipeline d’IA conçu et contrôlé par des auditeurs : référentiels, méthodes et une bibliothèque de scénarios d’attaque construite par des auditeurs. Le modèle est interchangeable ; ce savoir-faire ne l’est pas.

Ce que voit votre direction

Une vulnérabilité critique n’est pas toujours un risque critique.

Scénario opérationnel, exemple fictif

Un rançongiciel, raconté de bout en bout

  1. 1Il repère le portail VPN d’un prestataire, exposé sur Internet.
  2. 2Il entre avec des identifiants volés, faute de double authentification.
  3. 3Il rebondit vers le réseau interne par le bureau à distance : angle mort.
  4. 4Il copie les données clients vers son serveur.
  5. 5Il chiffre les serveurs : la facturation s’arrête.
Vraisemblance élevéeImpact estimé ≈ 1,2 M€

L’action qui casse la chaîne

Double authentification et accès prestataire cloisonné : coupe les étapes 2 et 3.

MITRE ATT&CK : T1595 · T1078 · T1021 · T1041 · T1486

Scénario stratégique, exemple fictif

L’attaque qui passe par votre partenaire

  1. SourceUn groupe cybercriminel organisé, qui vise une rançon.
  2. TiersVotre infogérant, qui administre vos serveurs à distance.
  3. CheminIl compromet l’infogérant, puis utilise ses accès légitimes : angle mort.
  4. ImpactLa facturation est indisponible pendant plusieurs jours.
Menace du tiers élevéeGravité critique

Les mesures sur le tiers

Bastion d’administration, double authentification, clause d’audit au contrat : la vraisemblance baisse.

MITRE ATT&CK : T1199

Exemples fictifs, organisation et montants illustratifs.

Voir la comparaison détaillée, critère par critère
Une IA généralisteUn outil GRC classiqueRisk Hunter
Qui produit l’analyseUne IA généralisteElle répond à vos questions, une à uneUn outil GRC classiqueVos experts, en ateliers, saisissent dans l’outilRisk HunterRisk Hunter la produit ; vos experts valident
D’une fois à l’autreUne IA généralisteUne réponse qui peut varier d’une fois à l’autreUn outil GRC classiqueSelon l’expert qui saisitRisk HunterMême méthode, mêmes critères : un résultat tracé et rejouable
HomogénéitéUne IA généralisteSelon la consigne et le contexte fournisUn outil GRC classiqueVariable d’un auditeur ou d’une entité à l’autreRisk HunterLe même référentiel appliqué partout, comparable dans le temps
Ce qu’elle sait de vousUne IA généralisteCe que vous copiez dans la conversationUn outil GRC classiqueCe qui a été déclaré en atelierRisk HunterVos actifs, failles, documents et fournisseurs, reliés
MéthodeUne IA généralisteSelon la consigne donnéeUn outil GRC classiqueLa méthode, appliquée à la mainRisk HunterEBIOS RM, ISO 27005, ISO 19011, appliquées par le logiciel
PreuveUne IA généralisteDes sources à vérifier une par uneUn outil GRC classiqueDes preuves souvent rassemblées avant l’auditRisk HunterChaque conclusion cite son extrait source, datée et attribuée
Suite donnéeUne IA généralisteLa conversation s’arrête làUn outil GRC classiqueUn plan d’action souvent suivi dans un autre outilRisk HunterUn plan d’action suivi : responsable, échéance, preuve
Vos donnéesUne IA généralisteConfiées à un service généralisteUn outil GRC classiqueSelon l’éditeurRisk HunterSur site et déconnecté si besoin, ou SaaS hébergé en France

« Outil GRC classique » décrit une pratique courante du marché, pas un éditeur en particulier. Risk Hunter ne remplace ni vos scanners ni votre SIEM : il exploite leurs résultats.
Comparez par vous-même, sur vos propres documents.

Demander une démonstration

Déploiement et confiance

Chez vous ou chez nous. Le même produit.

Commencez par un module sur un périmètre défini, étendez ensuite sans migrer : chaque module réutilise les données déjà qualifiées.

En production sur site, sans connexion Internet, dans la défense et la santé.

Partenaire exclusif en cybersécurité de l’ANCTS.

Fondé par un évaluateur technique COFRAC en ISO 27001 et HDS.

Deux brevets déposés, sur l’exposition et sur la preuve.

Sur site

Dans votre périmètre

Données, modèles d’IA et décisions dans votre environnement, déconnecté d’Internet si besoin.

SaaS

Hébergé en France

Hébergé en France. Zero Data Retention (ZDR) activé par défaut sur nos traitements d’IA, documents compris.

Votre modèle

L’IA de votre choix

Mistral, Qwen ou votre modèle interne : vous en changez sans changer d’outil.

Une IA gouvernée

Nous appliquons à notre IA ce que nous auditons chez vous.

Validation humaine obligatoire

Aucune proposition de l’IA n’est appliquée sans l’accord d’une personne habilitée.

Chaque proposition tracée

Ce que l’IA a proposé et ce qu’une personne a validé restent distincts, datés et attribués.

Aucun entraînement sur vos données

Vos documents ne servent jamais à entraîner un modèle. En SaaS, le Zero Data Retention est activé par défaut, documents compris.

Le modèle de votre choix, évalué

Chaque modèle fait l’objet d’une évaluation de sécurité avant d’être déployé.

Un cadre de gouvernance de l’IA

Aligné sur l’AI Act et l’ISO/IEC 42001 : usages, risques et contrôles de l’IA documentés.

Des résultats reproductibles

Même référentiel, mêmes critères : chaque résultat peut être rejoué jusqu’à sa source.

Écosystème et références

Ils nous font confiance.

Des secteurs où l’erreur coûte cher, et un écosystème français engagé.

ANCTS, Association nationale des cadres territoriaux de la sécurité

Partenariat

Partenaire exclusif en cybersécurité de l’ANCTS

Risk Hunter accompagne l’Association nationale des cadres territoriaux de la sécurité sur l’ensemble du continuum de sécurité : de la cybersécurité à la sûreté des bâtiments et des espaces publics, aux côtés des collectivités et des acteurs de la sécurité publique.

Nos références

DéfenseSantéInfrastructures critiquesAssurance et réassuranceIndustrieTransport

Technologies et partenaires

Écosystème

Questions fréquentes

Les réponses avant le rendez-vous.

Quels référentiels Risk Hunter couvre-t-il ?

EBIOS RM, ISO 27001 et ISO 27005, NIS2, DORA, HDS, le Cyber Resilience Act (CRA), l’AI Act, l’IGI 1300 et la II 901, ainsi que les cartographies d’attaque MITRE ATT&CK et MITRE ATLAS. Vos propres trames d’audit peuvent aussi être chargées.

Pouvez-vous conduire l’analyse ou l’audit avec nous ?

Oui. Nos experts peuvent réaliser la mission avec Risk Hunter sur votre périmètre, puis vous transmettre les livrables et la plateforme.

Combien de temps pour démarrer ?

Sur un premier module et un périmètre défini, vos premières priorités sortent en quelques minutes à partir de vos données. Le déploiement sur site se cadre avec votre équipe technique.

L’IA prend-elle des décisions à notre place ?

Non. L’IA prépare les analyses et propose des traitements. Les validations et arbitrages restent sous la responsabilité des personnes habilitées, et sont tracés.

La plateforme fonctionne-t-elle sans Internet ?

Oui, en déploiement sur site déconnecté. C’est déjà le cas en production dans la défense et la santé.

Peut-on commencer par la conformité ?

Oui. Le module Conformité et audit s’utilise seul ; les autres s’ajoutent ensuite sur les mêmes données.

Risk Hunter remplace-t-il nos outils de sécurité ?

Non. Il exploite les résultats de vos scanners, inventaires et documents pour en tirer des risques, des priorités et des preuves.

Votre prochain audit, votre prochaine homologation, préparés avec Risk Hunter.

Une démonstration sur un cas de votre secteur, puis une évaluation sur vos données, dans un cadre autorisé.

* Champs obligatoires. Vos informations sont transmises à Risk Hunter pour répondre à votre demande. Confidentialité

Demander une démonstration