Partez de votre échéance. Repartez avec un livrable prêt à valider.
Quatre situations où Risk Hunter fait gagner le plus de temps à vos experts, sans rien céder sur la traçabilité.
RSSI et équipes sécurité
Exposition et remédiation continue
Avec l’IA frontière, les failles publiées se comptent par milliers. Vos équipes ne peuvent pas tout corriger : il faut savoir lesquelles menacent un service critique, quoi faire, et le justifier.
Explorez ce cas : cliquez sur les vues
1
Collecter l’exposition
Résultats de scans, inventaires, CMDB : actifs, services, versions et vulnérabilités consolidés.
2
Relier au métier
Chaque faille est rattachée à l’actif, au service qu’il porte et aux techniques MITRE ATT&CK et ATLAS.
3
Simuler les chemins
Chemins d’attaque et angles morts : la vraisemblance du scénario est recalculée.
4
Proposer la réponse
Corriger, contourner ou accepter, avec délai et justification, priorisé par le risque réduit.
5
Valider et prouver
Le RSSI valide ; l’action est datée, attribuée et reliée aux exigences qu’elle couvre.
Mode opératoire · exemple fictif
Du faux portail au chiffrement des serveurs
T1566.002 Hameçonnage ciblé par lien
T1539 Vol de cookie de session web
T1078.004 Comptes cloud
T1087.004 Découverte de comptes cloud
T1133 Services distants externes
T1018 Découverte de systèmes distants
1 · T1566.002 Les administrateurs de la GED reçoivent un courriel ciblé qui mène à un faux portail, copie conforme de la plateforme cloud.
2 · T1539 Le faux portail relaie la connexion en temps réel et capture le cookie de session : la double authentification est contournée.
3 · T1078.004 L’attaquant ouvre la console d’administration cloud de la GED avec un compte légitime. Son activité passe pour normale.
… puis 7 étapes jusqu’au chiffrement : comptes, VPN d’administration, serveurs du datacenter, défenses désactivées, sauvegardes supprimées.
Illustration : un mode opératoire tel que Risk Hunter le génère, exemple fictif.
Scénario opérationnel, exemple fictif
Un rançongiciel, raconté de bout en bout
1Il repère le portail VPN d’un prestataire, exposé sur Internet.
2Il entre avec des identifiants volés, faute de double authentification.
3Il rebondit vers le réseau interne par le bureau à distance : angle mort.
4Il copie les données clients vers son serveur.
5Il chiffre les serveurs : la facturation s’arrête.
Vraisemblance élevéeImpact estimé ≈ 1,2 M€
L’action qui casse la chaîne
Double authentification et accès prestataire cloisonné : coupe les étapes 2 et 3.
D’un scan d’infrastructure à un plan de remédiation chiffré : 6 équipements, 20 vulnérabilités, 13 scénarios d’attaque, 13 actions. Données de démonstration.
Ce que vous obtenez
Une liste de priorités justifiées par le risque métier, un plan de remédiation avec responsables et délais, et la trace de chaque arbitrage.
Vous corrigez d’abord ce qui menace l’activité, et vous savez le défendre.
L’IA trouve les failles par milliers. Le goulot, c’est la décision.
En un mois, Claude Mythos Preview, le modèle d’Anthropic réservé à des partenaires de cyberdéfense, a signalé plus de 10 000 vulnérabilités de gravité élevée ou critique. Le délai entre la publication d’une faille et son exploitation se réduit : détecter ne suffit plus, il faut décider quoi corriger d’abord.
Trier par le risque métier
Chaque faille est reliée à vos actifs, à vos services critiques et aux techniques d’attaque. Vous voyez celles qui menacent l’activité, pas seulement celles qui ont le score le plus haut.
Proposer la bonne réponse
Corriger, contourner ou accepter : pour chaque faille, une réponse avec son délai et sa justification, priorisée par le risque qu’elle réduit.
Prouver chaque arbitrage
Ce qui est corrigé, reporté ou accepté reste daté, attribué et relié aux exigences qu’il couvre. Prêt pour l’audit et l’autorité.
Risk Hunter ne remplace pas vos outils de détection : il décide avec vous lesquelles de leurs découvertes comptent. Au cœur, notre moteur de décision d’exposition et notre moteur de preuve continue, qui font l’objet de deux brevets déposés.
Un infogérant administre vos serveurs à distance. S’il est compromis, l’attaquant entre avec des accès légitimes. DORA et NIS2 vous demandent de maîtriser ce risque.
Explorez ce cas : cliquez sur les vues
1
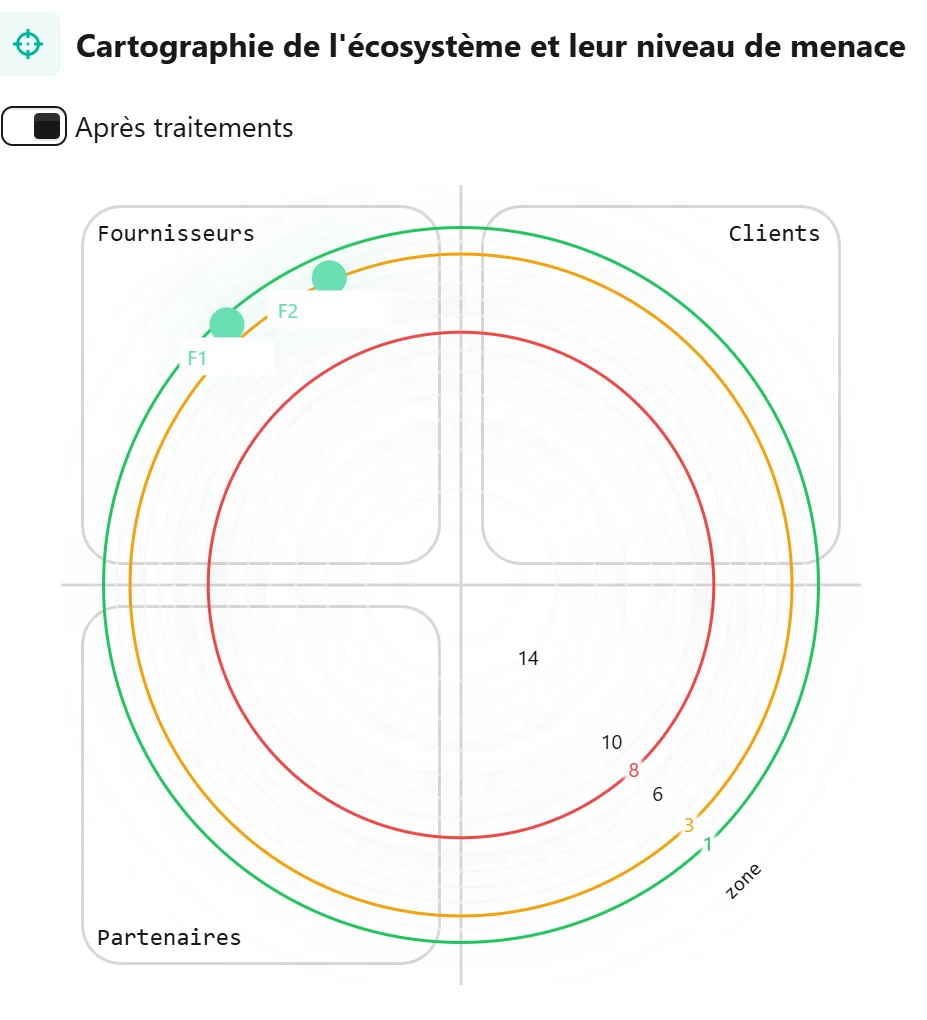
Cartographier l’écosystème
Fournisseurs, prestataires, infogérants, et leur rôle vis-à-vis de vos services critiques.
2
Évaluer chaque tiers
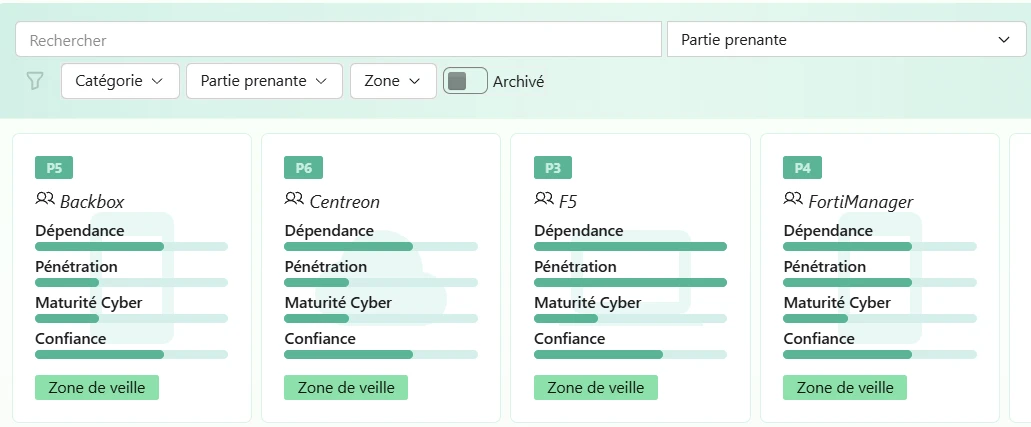
Dépendance, pénétration, maturité cyber et confiance : le niveau de menace de chaque tiers.
3
Construire le scénario
L’attaque qui passe par le tiers, et son impact sur vos activités.
4
Imposer les bonnes mesures
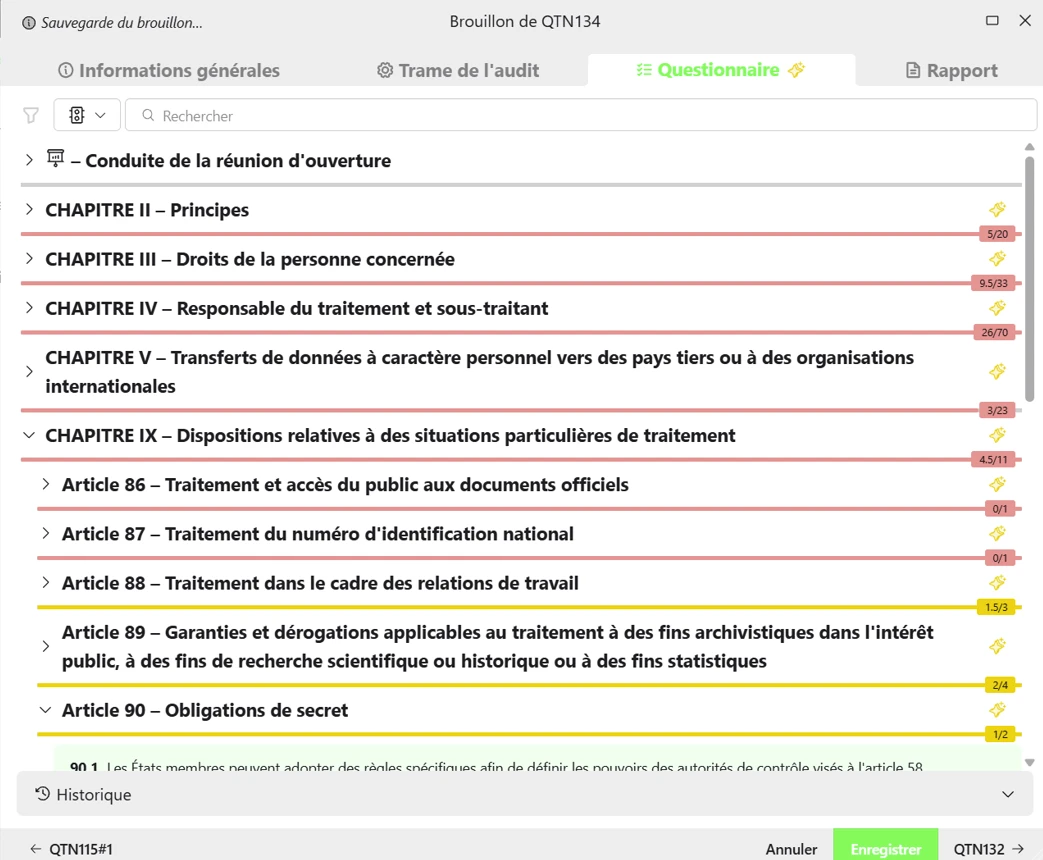
Vos propres trames d’audit deviennent des exigences contractuelles et des plans d’assurance sécurité fournisseur ; la vraisemblance est recalculée.
5
Suivre et prouver
Mesures suivies dans le temps, reliées aux exigences DORA (risque lié aux prestataires TIC) et NIS2 (art. 21, § 2, d).
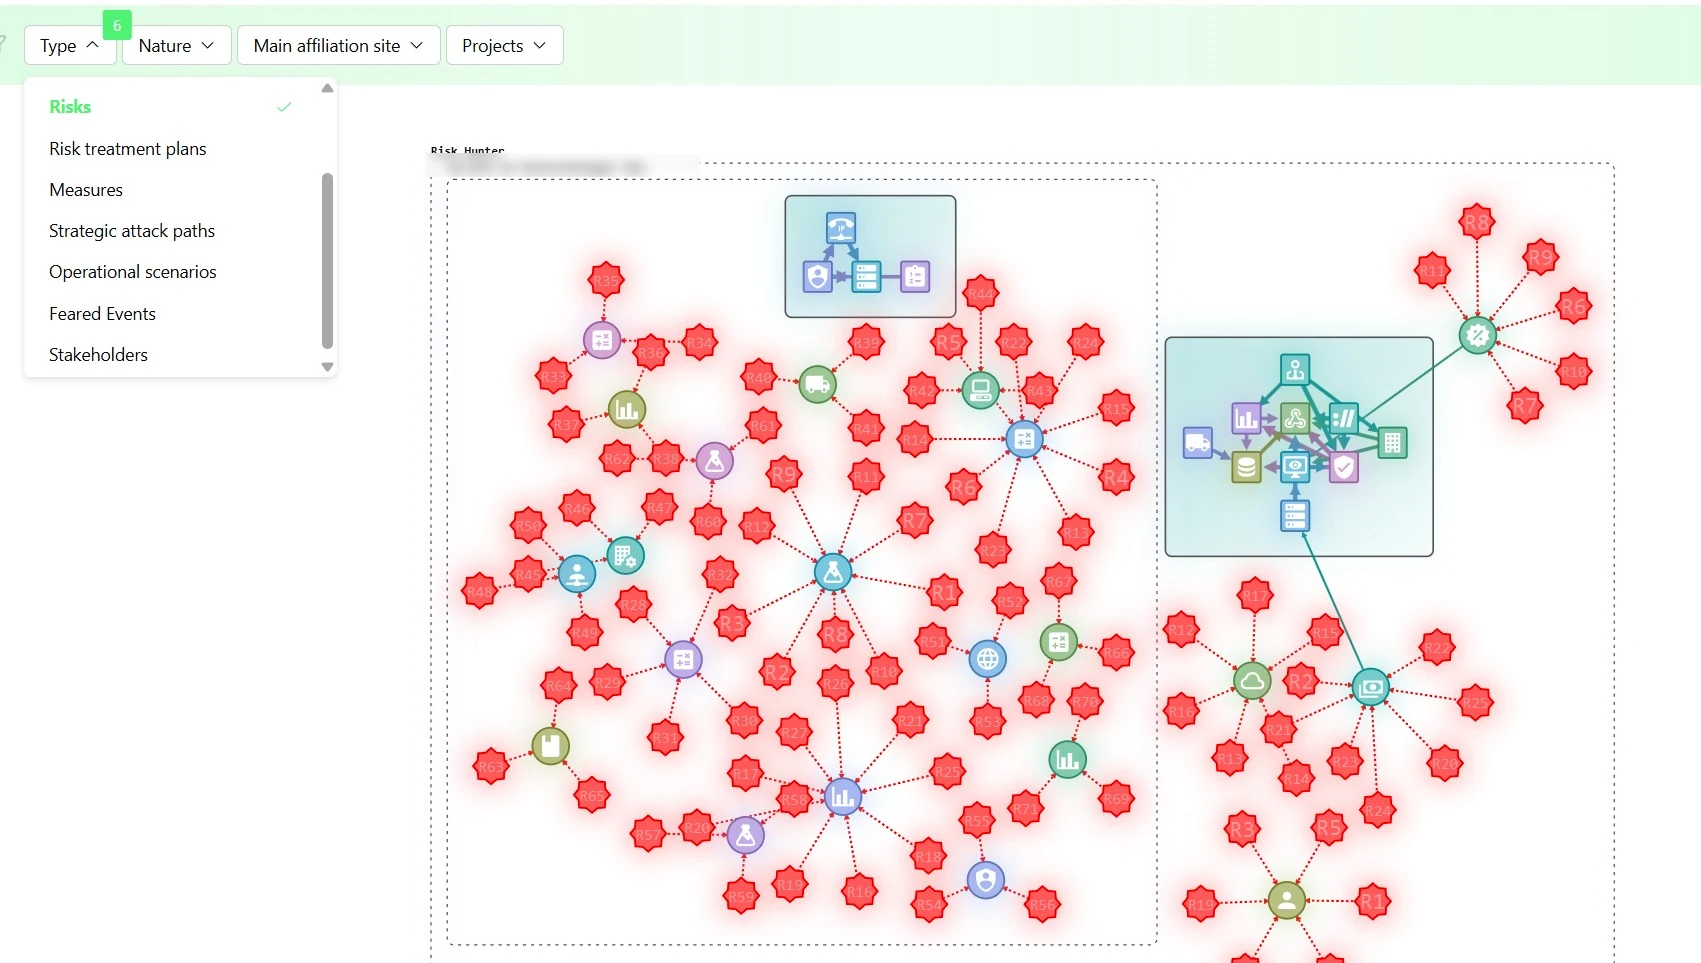
Captures réelles : la cartographie de menace de l’écosystème (avant ou après traitement), puis la notation de chaque tiers en dépendance, pénétration, maturité cyber et confiance. Données de démonstration.
Scénario stratégique, exemple fictif
L’attaque qui passe par votre partenaire
SourceUn groupe cybercriminel organisé, qui vise une rançon.
TiersVotre infogérant, qui administre vos serveurs à distance.
CheminIl compromet l’infogérant, puis utilise ses accès légitimes : angle mort.
ImpactLa facturation est indisponible pendant plusieurs jours.
Menace du tiers élevéeGravité critique
Les mesures sur le tiers
Bastion d’administration, double authentification, clause d’audit au contrat : la vraisemblance baisse.
MITRE ATT&CK : T1199
Exemple fictif.
Ce que vous obtenez
Une cartographie des tiers critiques, un niveau de menace par fournisseur, vos trames d’audit fournisseur, des clauses contractuelles et des plans d’assurance sécurité, et la trace de leur mise en œuvre.
Vos exigences fournisseurs sont justifiées par le risque, et documentées.